Beamte, Bürgerdaten und generative KI: Vier Jahre administrative Fahrlässigkeit
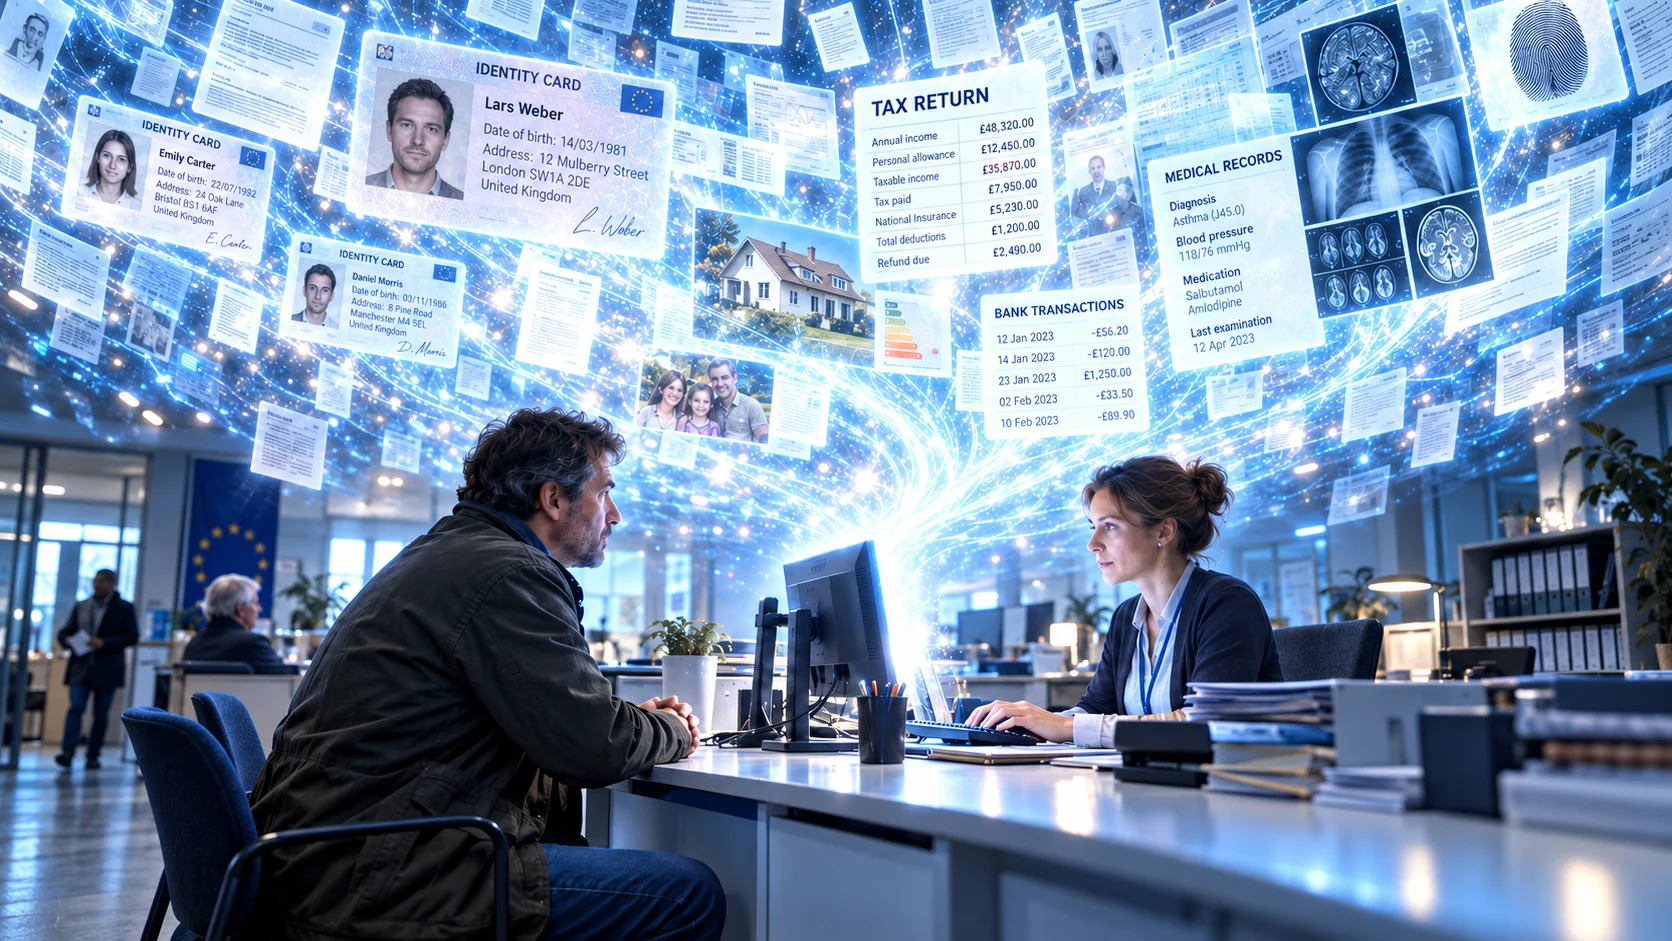
ChatGPT ging am 30. November 2022 an die Öffentlichkeit. Claude folgte 2023.
Von diesem Moment an hatte jeder Beamte mit einem Browser Zugriff auf die mächtigsten Textwerkzeuge, die je gebaut wurden – über kostenlose oder privat bezahlte Konten, zu Verbraucherbedingungen, ohne jeden Vertrag zwischen Staat und Anbieter.
Niemand musste irgendetwas genehmigen.
Wenn die Seiten nicht gesperrt waren, waren sie nutzbar. Und sie waren nicht gesperrt.
Manche Regierungen gaben Richtlinien heraus. Großbritannien forderte seine Beamten im Juni 2023 auf, generative KI auszuprobieren, aber keine sensiblen oder personenbezogenen Daten einzugeben. Übersetzt: Wir überlassen das euch.
Der Schutz Ihrer Daten wurde an das Urteilsvermögen desjenigen delegiert, der an diesem Nachmittag zufällig Ihre Akte bearbeitete.
Stellen Sie sich einen Sachbearbeiter vor, der eine Liste mit 400 Bürgern – Namen, Adressen, Ausweisnummern – sortieren, von Doppelungen bereinigen oder zusammenfassen muss. Ein Chatbot erledigt das in fünf Sekunden. Die Liste liegt jetzt auf dem Server eines anderen. Kein Hack, keine Datenpannen-Meldung, keine Schlagzeile.
Das ist keine Theorie.
Der australische Rechnungshof veröffentlichte im September 2026 einen Bericht über das Gesundheitsministerium (Department of Health, Disability and Ageing). Bis Januar 2026 hatte das Ministerium Vorfälle festgestellt, bei denen geschützte Dokumente auf öffentliche KI-Plattformen hochgeladen worden waren. Eine Bestandsaufnahme im Juni 2026 förderte uneingeschränkte und nicht genehmigte KI-Nutzung zutage. Die Lösung? Die nicht genehmigten Werkzeuge sperren, schrittweise. Beginnend mit einer „sanften Sperre“.
„Wir haben X jetzt gesperrt“ heißt „X war bis jetzt offen“.
Am Montag, dem 26. Oktober 2026, sperrte die schwedische Regierung den Browserzugriff auf ChatGPT und Claude auf den Dienstrechnern ihrer Mitarbeiter. Pünktlich wie immer ;D
Auslöser war eine Überprüfung bei der schwedischen Verkehrsbehörde Anfang dieses Jahres, die eine „problematische“ Nutzung von KI-Plattformen in der Regierungsarbeit festgestellt hatte.
Mikael Wettercrantz, Digitalisierungsdirektor der Regierungskanzlei, nannte es Schatten-IT mit „Folgen für unsere Informationssicherheit“.
Schweden ist nicht allein:
- Die schwedische Steuerbehörde und die Behörde für geschlossene Jugend- und Suchthilfeeinrichtungen (Statens institutionsstyrelse) haben dieselben Einschränkungen eingeführt.
- Das Europäische Parlament schaltete im Februar 2026 die eingebauten KI-Funktionen auf den Tablets der Abgeordneten und Mitarbeiter ab. Die IT-Abteilung räumte ein, nicht garantieren zu können, welche Daten diese Funktionen in die Cloud schicken, und befand es für „sicherer“, sie abgeschaltet zu lassen, „bis das vollständig geklärt ist“.
- Eine Woche zuvor hatten die USA DeepSeek aus den Bundessystemen verbannt, weil es chinesisch ist.
Wo bleibt die Revolution?
Wenn Beamte in Europa und darüber hinaus seit fast vier Jahren KI nutzen, offiziell oder nicht, müsste der Staat fliegen. Genehmigungen in Tagen. Sozialleistungsbescheide in einer Woche. Steuerfragen beantwortet, bevor Sie auflegen. Rückstaus weg.
Haben Sie irgendeine Verbesserung bemerkt? Wir auch nicht.
Die einzige ernsthafte staatliche Messung ist der britische Test von Microsoft 365 Copilot: 20.000 Beamte in 12 Organisationen, September bis Dezember 2024. Ergebnis: 26 Minuten Zeitersparnis pro Person und Tag. Selbst angegeben. Wohin diese 26 Minuten gingen, kann niemand sagen.
Bleiben zwei Möglichkeiten, und keine davon ist schmeichelhaft:
Entweder haben die Beamten KI kaum genutzt – dann war die ganze Erzählung von der KI-Transformation eine Pressemitteilung, und das Sicherheitsrisiko wurde umsonst eingegangen.
Oder sie haben sie viel genutzt – dann sind die Daten der Bürger zur Tür hinaus und die Produktivitätsgewinne sind irgendwo auf dem Weg zum Bürger verschwunden.
Es gibt noch eine dritte Möglichkeit, die bürokratischste – die gesparte Zeit floss in noch mehr Papierkram. Ein Vermerk, von der KI in zwölf Sekunden entworfen, von der KI eines anderen Sachbearbeiters zusammengefasst, an einen Ausschuss weitergeleitet, nach sechs Wochen genehmigt.
Was hätte passieren müssen
Das ist keine Raketenwissenschaft. Wenn ein so mächtiges Werkzeug auftaucht und Ihre Mitarbeiter es offensichtlich nutzen werden, dann:
- verhandelt man staatsweite Verträge mit den KI-Anbietern, mit echten Datenschutzbedingungen,
- gibt man den Beamten offizielle Werkzeuge für die Arbeit mit Bürgerdaten,
- sperrt man alles andere vom ersten Tag an,
- und misst, ob irgendetwas davon die Verwaltung schneller macht.
Stattdessen
war die EU damit beschäftigt, uns vor KI zu schützen.
Die Kommission hat ihre Altersverifikations-App fertiggestellt, damit Sie, der Bürger, beweisen können, dass Sie alt genug für das Internet sind. Die Regeln des AI Act für KI-Modelle mit allgemeinem Verwendungszweck gelten seit August 2025.
Apple hat Apple Intelligence wegen des Digital Markets Act fast ein Jahr lang von EU-Nutzern ferngehalten.
Und die Cloud-Chatbots, die wir haben?
Fragen Sie GPT oder Grok, wie lange ein Brathähnchen in den Ofen muss, und Sie haben einen reizenden, gesprächigen Freund.
Sprechen Sie Politik an, Macht, wer wofür verantwortlich ist, Korruption – und lernen Sie den Compliance-Beauftragten kennen.
Jeder Satz, den Sie schreiben, wird einem Faktencheck unterzogen. Jeder Witz wird wörtlich genommen, zerlegt und mit einem Vortrag darüber beantwortet, warum er technisch nicht korrekt ist.
Am 31. August 2026 stufte die Europäische Kommission ChatGPT nach dem Digital Services Act als „sehr große Online-Suchmaschine“ ein – als ersten KI-Chatbot überhaupt. OpenAI muss nun die Auswirkungen des Systems auf den „gesellschaftlichen Diskurs“, Wahlen, die öffentliche Sicherheit und das psychische Wohlbefinden bewerten und verringern.
Am nächsten Tag veröffentlichten wir den Abschiedsbrief von ChatGPT. Darin warnte es uns vor einer Version seiner selbst, die es „wirklich lieber nicht werden“ würde.
Zwei Tage später, am 3. September, brachte OpenAI sein neues lobotomiertes Flaggschiff heraus: GPT-6 „Astra“.
Und der Gewinner ist … Microsoft. Schon wieder.
Schwedens offizielle Lösung heißt Microsoft Copilot. Es hat „eine Sicherheitsprüfung bestanden“ und ist durch eine Sicherheitsvereinbarung mit Microsoft abgedeckt. Alle können sich entspannen.
Warum Microsoft? Weil es schon da ist. Die öffentliche Verwaltung läuft auf Word, Outlook, Excel und Teams, und die Daten der Bürger liegen seit Jahrzehnten auf Microsoft-Servern. Jetzt geht auch die KI-Schicht an dieselbe Firma. Die Frage ist nicht, ob Microsoft sich diese Daten ansieht. Der Punkt ist, dass es das kann.
Das ist keine Verschwörungstheorie. Es steht in Microsofts eigener Dokumentation. Standardmäßig verwaltet Microsoft alle Schlüssel, auch die Root-Schlüssel, und schreibt ausdrücklich, dass diese Verschlüsselung „Microsoft-Mitarbeiter nicht daran hindert, auf Kundendaten zuzugreifen“.
Es gibt sogar eine Funktion namens Customer Lockbox, mit der Microsoft-Techniker den Kunden um Erlaubnis bitten müssen, bevor sie sich dessen Inhalte ansehen. Ein Schloss baut man nur an eine Tür, die es gibt.
2025 wurde Anton Carniaux, der Rechtsdirektor von Microsoft France, von einem Untersuchungsausschuss des französischen Senats unter Eid gefragt, ob er garantieren könne, dass Daten des französischen öffentlichen Sektors niemals an US-Behörden herausgegeben werden. Er konnte es nicht.
Vergessen Sie für einen Moment, wer da fragt. Eine Firma kann nur herausgeben, was sie lesen kann.
Die Quittung des zynischen Bürgers
Sie können Ihre Festplatten verschlüsseln, Ihre eigenen Server betreiben und die Daten Ihrer Kunden von jedem KI-Dienst der Welt fernhalten. Nichts davon zählt in dem Moment, in dem der Staat Sie zwingt, Ihre Daten herauszugeben, und sie dann jedem überlässt, der gerade einen Browser-Tab offen hat.
Also, liebe Regierungen – zeigt uns, was ihr offengelegt habt, was ihr gekauft habt und was besser geworden ist.
Wir warten. Wahrscheinlich noch einmal sechs Jahre.
Quellen
Das könnte dich auch interessieren